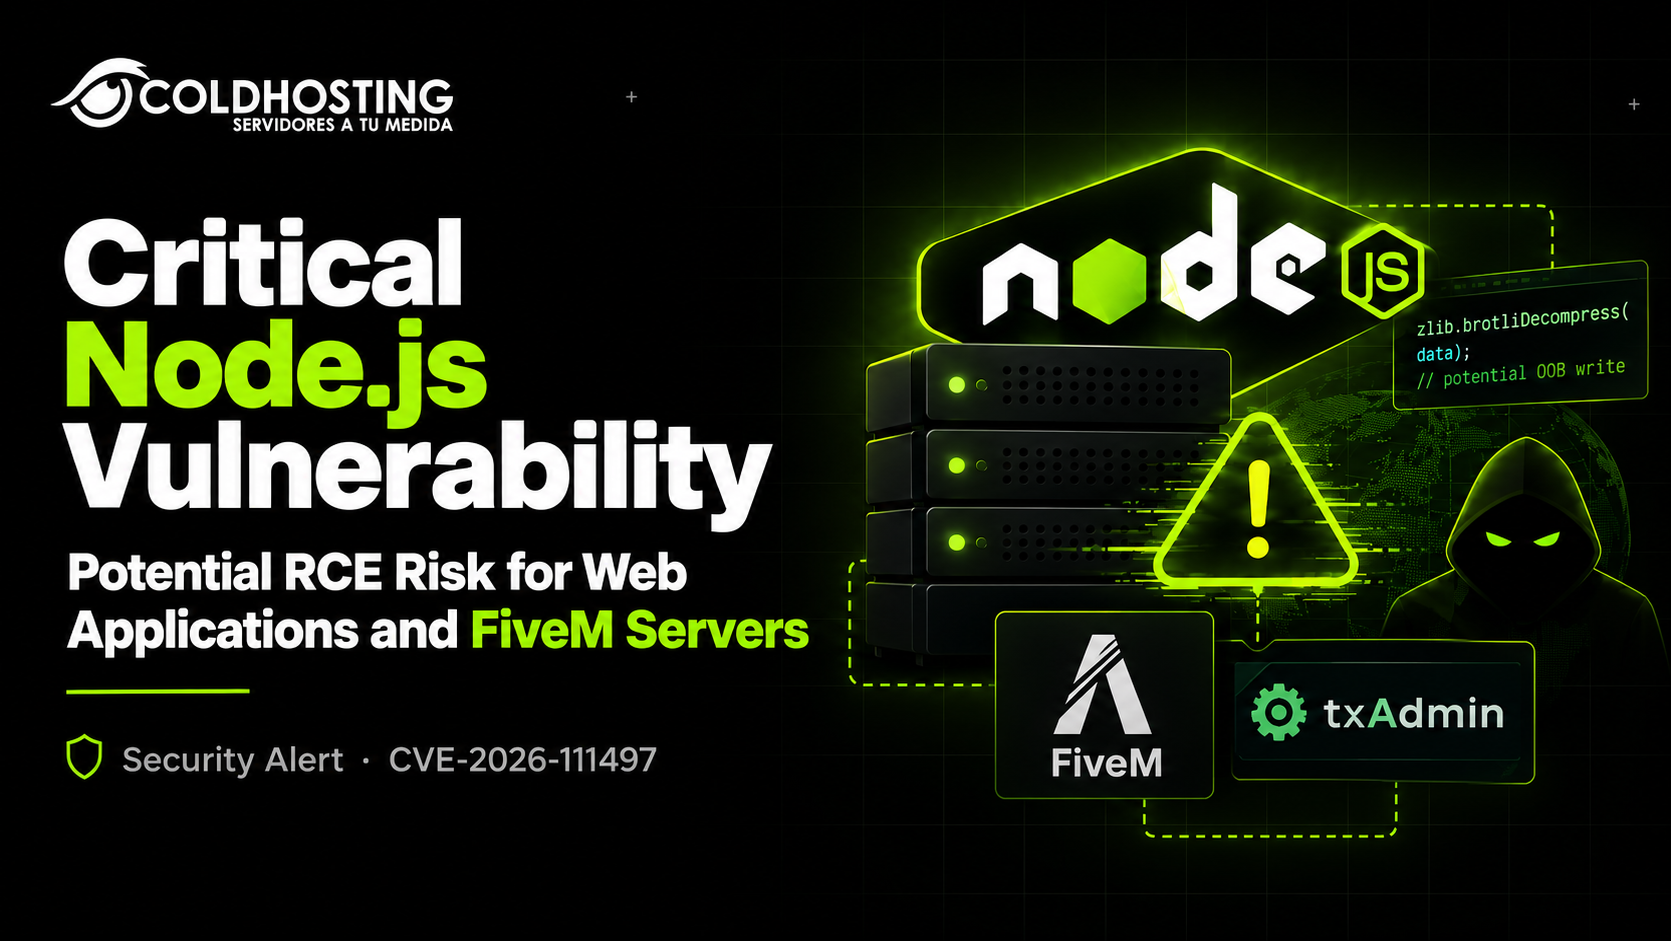
Una vulnerabilidad crítica en el decodificador Brotli de Node.js puede permitir la ejecución remota de código, la exposición de información sensible y la interrupción de servicios. El fallo, identificado como CVE-2026-111497 y con una puntuación CVSS de 9,2 sobre 10 en CVSS 4.0, afecta a determinadas versiones de Node.js. Los administradores de servidores web y de FiveM deben comprobar qué versiones utilizan sus instalaciones y aplicar las actualizaciones correspondientes.
El proyecto Node.js publicó actualizaciones de seguridad el 21 de octubre de 2026 para corregir varias vulnerabilidades, entre ellas CVE-2026-111497. Este fallo se encuentra en el decodificador de Brotli, una biblioteca utilizada para descomprimir datos y que forma parte del ecosistema de Node.js.
El problema resulta especialmente relevante porque una aplicación puede estar correctamente desarrollada y, aun así, quedar expuesta si utiliza una versión vulnerable del entorno de ejecución y procesa datos comprimidos maliciosos.
Entre los entornos que conviene revisar se encuentran las aplicaciones desarrolladas con Node.js, los servicios web que procesan respuestas comprimidas y los servidores de FiveM que incorporan txAdmin, cuyo backend utiliza Node.js.
Fuentes: aviso oficial de Node.js y ficha CVE-2026-111497.
¿En qué consiste CVE-2026-111497?
La vulnerabilidad CVE-2026-111497 está relacionada con una escritura fuera de los límites de memoria (out-of-bounds write) en el decodificador de Brotli.
Brotli es un algoritmo de compresión utilizado para reducir el tamaño de los datos transmitidos por Internet. Node.js incorpora soporte para este formato, lo que permite que las aplicaciones procesen contenido comprimido durante distintas operaciones.
El fallo se produce cuando el decodificador procesa determinados datos Brotli manipulados especialmente para activar un comportamiento incorrecto en la gestión de memoria.
En determinadas circunstancias, esta operación puede provocar que el programa escriba fuera de la región de memoria prevista, corrompiendo información adyacente y alterando el estado interno del proceso.
Las consecuencias potenciales incluyen:
- Ejecución remota de código (RCE): en condiciones de explotación adecuadas, un atacante podría llegar a ejecutar instrucciones arbitrarias en el proceso vulnerable.
- Divulgación de información: la corrupción de memoria puede comprometer la confidencialidad de determinados datos.
- Denegación de servicio: el proceso afectado podría fallar o dejar de responder, interrumpiendo el servicio.
La explotación requiere que una aplicación vulnerable procese datos Brotli manipulados. Por tanto, no basta con que Node.js esté instalado: también deben darse las condiciones que permitan alcanzar el componente afectado.
La ficha CVE identifica como afectadas las versiones de Brotli comprendidas en determinados intervalos de las ramas 1.0.x, 1.1.x y 1.2.x. El aviso de Node.js confirma que el problema afecta a las ramas 22.x, 24.x y 26.x antes de sus respectivas versiones corregidas.
¿Qué versiones de Node.js están afectadas?
El proyecto Node.js ha publicado las siguientes versiones de mantenimiento de seguridad para corregir CVE-2026-111497 y otros problemas incluidos en el mismo boletín.
| Rama | Versión corregida |
|---|---|
| Node.js 22.x | 22.23.4 |
| Node.js 24.x | 24.22.1 |
| Node.js 26.x | 26.12.1 |
Los administradores deben actualizar a la versión corregida correspondiente a su rama o a una versión posterior que incluya el parche.
Las versiones anteriores que hayan alcanzado el final de su ciclo de vida también deben considerarse potencialmente afectadas cuando corresponda, de acuerdo con las indicaciones del proyecto Node.js.
Es importante recordar que actualizar únicamente los paquetes de una aplicación no garantiza que se haya corregido el problema. El componente vulnerable puede encontrarse en el entorno de ejecución, en una dependencia o en una compilación incluida por el proveedor de la plataforma.
¿Cómo puede afectar esta vulnerabilidad a Next.js?
Next.js es un framework de desarrollo web basado en React que normalmente utiliza Node.js para ejecutar su servidor cuando se despliega en ese entorno.
Por este motivo, las aplicaciones Next.js pueden verse afectadas indirectamente si utilizan una versión vulnerable de Node.js y procesan datos comprimidos que llegan al decodificador afectado.
Sin embargo, CVE-2026-111497 no es una vulnerabilidad específica de Next.js. El origen del problema se encuentra en Brotli, por lo que también puede afectar a otras aplicaciones que utilicen el entorno de ejecución vulnerable.
Los administradores de aplicaciones Next.js deberían:
- Comprobar la versión de Node.js utilizada en producción.
- Identificar si la aplicación o sus dependencias procesan datos Brotli procedentes de fuentes no confiables.
- Actualizar el entorno de ejecución a una versión corregida.
- Reconstruir y desplegar las aplicaciones cuando utilicen imágenes de contenedor, entornos empaquetados o runtimes que incorporen su propia versión de Node.js.
- Verificar que los procesos desplegados utilizan realmente la versión actualizada.
Actualizar Next.js sin actualizar el runtime vulnerable puede dejar el sistema expuesto.
FiveM y txAdmin: ¿por qué también deben revisarse?
La vulnerabilidad también merece atención por parte de los administradores de servidores FiveM.
txAdmin es el panel de administración integrado en FXServer que permite gestionar servidores de FiveM y RedM. Entre sus funciones se encuentran la administración de jugadores, la supervisión del servidor, la gestión de recursos, la ejecución de comandos administrativos y el despliegue de configuraciones.
Su código de backend utiliza Node.js, por lo que el entorno de ejecución que incorpora FXServer es relevante para evaluar su exposición a vulnerabilidades de esta plataforma.
Esto no significa que todos los servidores FiveM sean vulnerables automáticamente. Para determinar si una instalación está afectada por CVE-2026-111497 es necesario comprobar la versión real del runtime, la implementación de Brotli disponible y las condiciones bajo las que se procesan datos comprimidos.
¿Qué ocurriría si un servidor estuviera expuesto?
Si un atacante consiguiera explotar esta vulnerabilidad dentro del proceso afectado, las consecuencias podrían ser importantes, dependiendo de los permisos y del aislamiento del proceso.
Entre los riesgos potenciales se encuentran:
- Interrupción o caída del proceso de administración.
- Compromiso de la confidencialidad de información accesible al proceso.
- Posible ejecución de código con los privilegios de la cuenta que ejecuta el componente vulnerable.
- Riesgo para otros archivos, procesos o servicios del mismo host si no existe un aislamiento adecuado.
En un servidor de FiveM, el impacto podría extenderse más allá del panel si el proceso comprometido dispone de permisos sobre los datos del servidor, los recursos instalados o archivos de configuración.
No obstante, estas son consecuencias potenciales de una explotación exitosa, no una confirmación de que exista una vía de explotación funcional contra txAdmin mediante esta CVE.
¿Afecta tener el puerto de txAdmin abierto a Internet?
La exposición pública del panel aumenta la superficie de ataque y hace especialmente importante revisar su configuración, pero no demuestra por sí sola que CVE-2026-111497 pueda explotarse contra esa instalación.
La vulnerabilidad depende del procesamiento de datos Brotli maliciosos. Para determinar si el panel ofrece una ruta explotable sería necesario verificar cómo recibe y descomprime los datos, así como la versión concreta del runtime utilizado por FXServer.
Por ello, los propietarios de servidores FiveM deberían evitar asumir tanto que están afectados como que están protegidos únicamente porque utilizan una versión reciente de txAdmin.
La comprobación debe realizarse sobre la versión del artefacto de FXServer y sus componentes incluidos, no exclusivamente sobre la versión de Node.js instalada por separado en el sistema operativo.
¿Cómo proteger un servidor FiveM con txAdmin?
La recomendación es revisar cuanto antes la instalación y aplicar las actualizaciones de seguridad que correspondan al entorno utilizado.
1. Comprueba la versión de FXServer y txAdmin
Identifica el artefacto de FXServer instalado y la versión de txAdmin que incorpora. txAdmin se distribuye integrado en FXServer, por lo que no debe tratarse necesariamente como una aplicación independiente.
Puedes consultar el repositorio oficial de txAdmin en GitHub y la documentación oficial de Cfx.re.
2. Actualiza FXServer cuando exista una compilación corregida
Utiliza los artefactos recomendados por Cfx.re y revisa las notas de publicación o los avisos del proveedor para confirmar que incluyen la corrección pertinente.
No debe suponerse que instalar una versión nueva de Node.js en el sistema operativo actualizará automáticamente el runtime incorporado en FXServer.
3. Restringe el acceso al panel de administración
Si no necesitas acceso público a txAdmin, limita el acceso mediante reglas de firewall, una VPN o una red de administración privada.
Mantén el sistema de autenticación habilitado, utiliza credenciales robustas y evita exponer servicios administrativos innecesariamente.
Estas medidas reducen la superficie de ataque, aunque no sustituyen el parche de una vulnerabilidad en el runtime.
4. Revisa los permisos del proceso
Ejecuta FXServer con los permisos mínimos necesarios. Evita utilizar cuentas con privilegios administrativos del sistema operativo cuando no sea imprescindible.
Un proceso con permisos limitados reduce el alcance potencial de una explotación, aunque no impide necesariamente que se comprometa el propio servidor de juego.
5. Comprueba los componentes que procesan datos comprimidos
Si administras aplicaciones web, paneles auxiliares o servicios de terceros basados en Node.js, revisa si procesan contenido Brotli procedente de fuentes no confiables.
También debes comprobar las dependencias y los binarios incluidos en contenedores o paquetes de despliegue.
¿Cómo comprobar la versión de Node.js?
En una instalación convencional de Node.js, puedes consultar la versión disponible desde la terminal con:
node --versionPara consultar la versión de Brotli instalada como dependencia npm de una aplicación, puedes utilizar:
npm ls brotliEste último comando solo muestra los paquetes que reconoce npm en el proyecto actual; no identifica necesariamente el Brotli incorporado en un runtime o binario independiente.
En el caso de FXServer, ejecutar node --version en la terminal del sistema tampoco garantiza que se esté consultando el runtime interno utilizado por txAdmin. La versión debe verificarse mediante información fiable del artefacto y del proveedor.
Antes de actualizar, realiza una copia de seguridad de los datos del servidor, la configuración y el directorio txData. Después de aplicar la actualización, comprueba el arranque de FXServer, el acceso a txAdmin y el funcionamiento normal de los recursos.
La importancia de mantener actualizados los entornos de ejecución
Las vulnerabilidades en componentes de bajo nivel pueden afectar a numerosas aplicaciones que comparten una misma dependencia, incluso cuando el código de cada aplicación no presenta errores propios.
CVE-2026-111497 demuestra la importancia de mantener actualizados los runtimes, las bibliotecas de compresión y los componentes integrados en las plataformas de despliegue.
En los servidores de juegos, este mantenimiento es especialmente relevante porque el proceso de administración puede tener acceso a archivos, configuraciones y otros recursos necesarios para el funcionamiento del servidor.
Desde ColdHosting recomendamos revisar las versiones de Node.js utilizadas en aplicaciones web y comprobar los artefactos de FXServer empleados en los servidores FiveM que incorporan txAdmin.
La prioridad debe ser aplicar las actualizaciones oficiales correspondientes, reducir la exposición de los paneles administrativos y verificar que los componentes en ejecución incluyen las correcciones necesarias.
Importante: la existencia de CVE-2026-111497 está documentada por las fuentes de seguridad citadas. La afectación concreta de una instalación de txAdmin debe confirmarse en función de su runtime y de las condiciones de explotación; no debe darse por demostrada únicamente por utilizar FiveM.